WhatsApp Business API para verificação de OTP
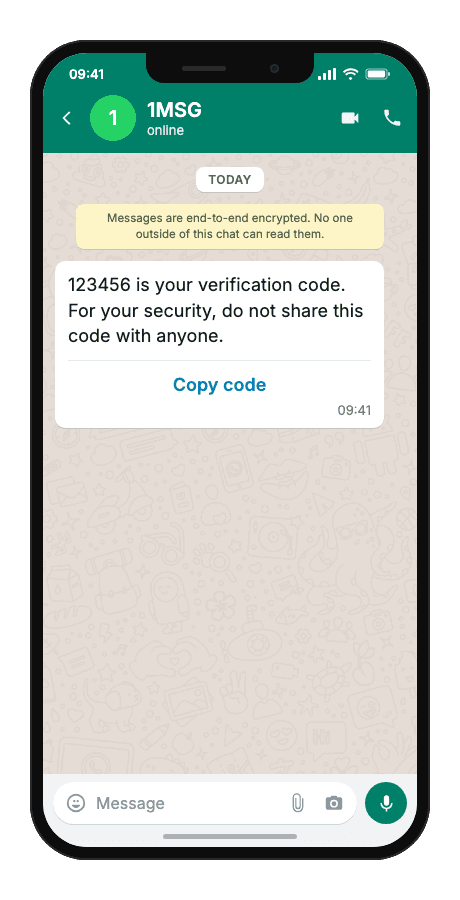
O cenário envia ao usuário um modelo de autenticação pelo WhatsApp com um código de verificação único no corpo da mensagem e um botão de copiar-código.
Visão geral do caso de uso
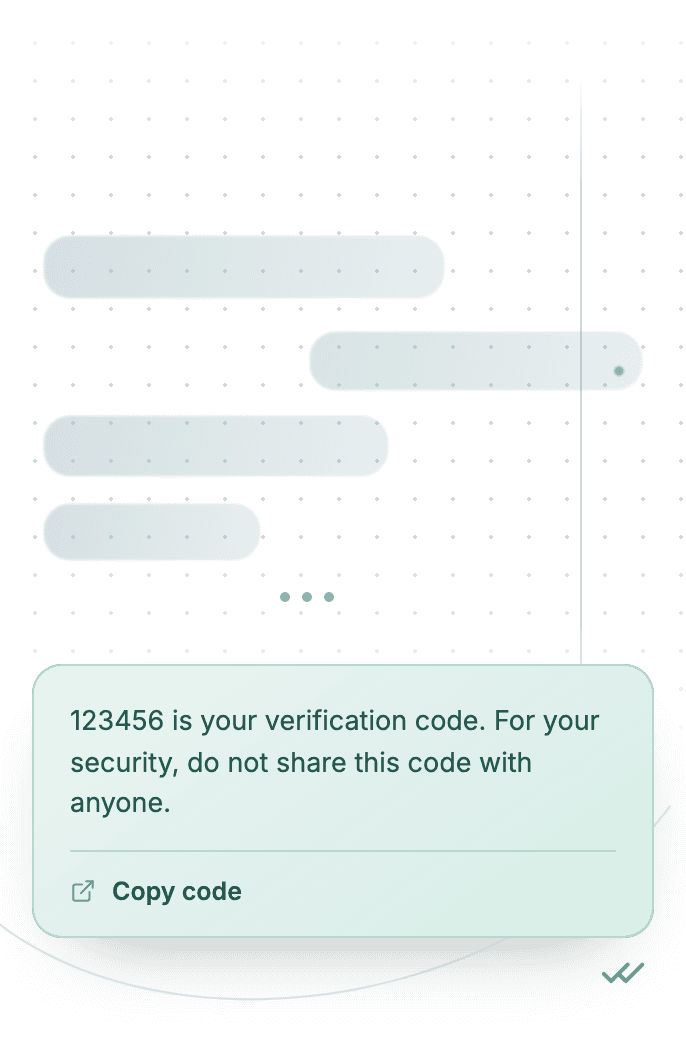
O cenário envia ao usuário um template de autenticação pelo WhatsApp com um código de verificação único no corpo da mensagem e um botão de copiar código. O usuário pode tocar no botão para copiar o código e colá-lo em seu aplicativo ou portal.
Exemplo de modelo
{{1}}é o seu código de verificação. Para sua segurança, não compartilhe esse código com ninguém.
- {{1}}código de verificação único (dígitos)
- “Copy code”botão — fixo no modelo Meta
Quando usar isso
Aplique este cenário quando um usuário fizer login, registrar-se ou confirmar uma ação sensível e você precisar de um código único no WhatsApp antes que qualquer conversa exista — uma mensagem de texto livre não é permitida no início frio. Ele se encaixa em fluxos de login e registro, checagens de segurança como redefinição de senha ou confirmação de pagamento, e agências ou integradores conectando um aplicativo web, aplicativo móvel ou backend de IAM por meio da API 1MSG.
Fluxo de Trabalho
- Gatilho
O usuário começa o login, registro ou verificação adicional em seu aplicativo ou portal.
event·triggered - Capturar evento
Seu backend gera um código de uso único e resolve o número de WhatsApp do usuário.
phone:"+…" - Construa e envie
Uma mensagem de modelo é construída com o código no corpo e o mesmo valor no parâmetro do botão de cópia de código.
POST/sendTemplate - Entregue
O usuário recebe a mensagem do WhatsApp e copia ou lê o código.
delivered - Status rastreado
Seu backend valida o código enviado e completa o fluxo; os erros de entrega são tratados de acordo com as regras da plataforma.
status:"read"
Implementação técnica
Pré-requisitos
- 1MSG Chave da API · Como obter a chave da API
- Conta do WhatsApp Business · Como Conectar a WABA
- Modelo de WhatsApp · Como Aprovar o Modelo WABA
- Consentimento do cliente · Como Gerenciar o Consentimento dos Clientes
Exemplos de código
#!/usr/bin/env bash
set -euo pipefail

# === Configuration (replace "___" placeholders) ===

API_BASE_URL="https://api.1msg.io"        # production 1MSG API base URL
CHANNEL_ID="___"                           # channel ID from 1MSG dashboard
API_TOKEN="___"                            # channel JWT token (Bearer)

TEMPLATE_NAME="___"                        # approved template name
TEMPLATE_NAMESPACE="___"                   # template namespace (required — send fails without it)
TEMPLATE_LANGUAGE="___"                    # template language code, e.g. "en"


# === Test data ===
TEST_PHONE="___"                 # client phone in international format
TEST_CODE="___"         # {{1}} otp code

PHONE_NORM="$(printf '%s' "$TEST_PHONE" | tr -cd '0-9')"

for pair in "CHANNEL_ID=$CHANNEL_ID" "API_TOKEN=$API_TOKEN" \
            "TEMPLATE_NAME=$TEMPLATE_NAME" "TEMPLATE_NAMESPACE=$TEMPLATE_NAMESPACE" \
            "TEMPLATE_LANGUAGE=$TEMPLATE_LANGUAGE" "TEST_PHONE=$TEST_PHONE" \
            "TEST_CODE=$TEST_CODE"; do
    val="${pair#*=}"
    if [ -z "$val" ] || [ "$val" = "___" ]; then
        echo "Missing configuration value: ${pair%%=*}" >&2
        exit 1
    fi
done

if [ -z "$PHONE_NORM" ]; then
    echo "Error: phone number has no digits after normalization" >&2
    exit 1
fi

URL="${API_BASE_URL%/}/${CHANNEL_ID}/sendTemplate"

# params carries body and button blocks.

# {{1}} otp code → ${TEST_CODE}
read -r -d '' PAYLOAD <<JSON || true
{
  "phone": "${PHONE_NORM}",
  "template": "${TEMPLATE_NAME}",
  "namespace": "${TEMPLATE_NAMESPACE}",
  "language": { "policy": "deterministic", "code": "${TEMPLATE_LANGUAGE}" },
  "params": [
    {
      "type": "body",
      "parameters": [
        { "type": "text", "text": "${TEST_CODE}" }
      ]
    },
    {
      "type": "button",
      "sub_type": "url",
      "index": "0",
      "parameters": [ { "type": "text", "text": "${TEST_CODE}" } ]
    }

  ]
}
JSON

RESPONSE="$(curl -s -w '\n%{http_code}' -X POST "$URL" \
    -H "Content-Type: application/json" \
    -H "Authorization: Bearer ${API_TOKEN}" \
    -d "$PAYLOAD")"

HTTP_CODE="$(printf '%s' "$RESPONSE" | tail -n1)"
BODY="$(printf '%s' "$RESPONSE" | sed '$d')"

case "$BODY" in
    *'"sent":true'*) ok=1 ;;
    *) ok=0 ;;
esac

if [ "$HTTP_CODE" -ge 200 ] && [ "$HTTP_CODE" -lt 300 ] && [ "$ok" -eq 1 ]; then
    echo "Message sent to client."
    echo "API response: $BODY"
else
    echo "Send failed. HTTP status: $HTTP_CODE" >&2
    echo "$BODY" >&2
    exit 1
fi
Status de resposta e entrega
HTTP 2xx e JSON"sent": true1MSG médioaceitoa mensagem para envio — não que já tenha chegado ao telefone do cliente.idcampowamid.…para correlacionar os retornos de entrega.
{
  "sent": true,
  "id": "wamid.HBgLMzgwNjM5...",
  "message": "Message accepted for delivery"
}sentAceito para envio.nãoainda no telefone do cliente
idArmazene; chamadas de entrega e
hookInfosão focados nisso
A entrega em si chega mais tarde, como um callback separado. Registre um webhookPOST …/webhook) e 1MSG POSTa atualizações de status para o seu endpoint HTTPS em um nível superiorhooks[]carga.
{
  "hooks": [
    {
      "id": "gBGGeSaGViBfAgnlzOSHEwK9O6F",
      "type": "message",
      "status": "sent",
      "timestamp": "1654864094",
      "recipient_id": "556123122026"
    }
  ]
}statussent,delivered,read— ou um status de falha quando aplicávelidCorrelaciona a chamada de retorno com o
idretornado pela chamada de enviotimestampSegundos Unix, como uma string
Se você prefere não receber chamadas de retorno, participe.GET {base}/{channel}/hookInfo?messageId=<id>em vez disso. Na prática, a entrega geralmente é concluída em segundos — mas o contrato da API não garante isso, então nunca bloqueie um fluxo aguardando por ele.
Erros comuns
| Status | Resposta | Causa |
|---|---|---|
| 200 | Message was not sent: template is not defined | namespace, template or language missing from the request body. |
| 200 | template name (…) does not exist in <language> | The template is approved in a different language than the one requested. |
| 200 | Message was not sent: provide chatId, phone, bsuid, or username | No recipient the channel could resolve. |
| 403 | access denied | The token is wrong, or belongs to a different channel than the URL. |
| 429 | too many requests. please try later | The channel is over its send rate. |